El grupo energético noruego Equinor informó este 17 de noviembre, según Reuters, que detectó un ciberataque en curso contra algunos de sus sistemas de TI. La compañía precisó que no había indicios de robo de datos y que el ataque no había afectado la operación ni la producción. El episodio, aun contenido, sitúa a un operador estratégico de energía en el centro de una semana de ofensiva digital.
Andrés Vanegas Fernández, experto en ciberseguridad, inteligencia y defensa, y magíster en Seguridad y Defensa Nacional, ha advertido que la infiltración en infraestructuras críticas no es un asunto menor de sistemas. En una columna sobre seguridad de software en entidades gubernamentales, publicada en El Venezolano, escribió que, cuando actores estatales adversos y el crimen organizado usan herramientas digitales con ese fin, “la seguridad de software se convierte en el primer y más importante escudo de defensa”.
Un ataque que no se vio en la producción
El reporte de Reuters, fechado en Estocolmo, no describe una paralización de la extracción ni un apagón. Equinor habló de sistemas de TI, no de una confirmación de compromiso en la operación industrial. Esa distinción importa y no debe confundirse: la producción siguió en pie. Pero el hecho de que un grupo energético de esa escala reconozca un ataque en curso basta para colocar al sector otra vez en la lista de blancos.
Esa lista no es retórica. El 13 de noviembre, el FBI emitió un aviso FLASH advirtiendo que el marco ofensivo de inteligencia artificial ARTEX se ha utilizado, desde al menos agosto de 2026, contra organizaciones de servicios financieros, gobierno, tecnología, defensa, salud y energía. El 15, ColCERT publicó una alerta sobre actividad ofensiva con inteligencia artificial, también centrada en ARTEX, en el sector financiero colombiano. El 4 de noviembre, el mismo ColCERT elevó a riesgo alto una campaña del ransomware Warlock, atribuida a un grupo con nexos en China conocido como Longlegs o Storm-2603, con foco en telecomunicaciones, gobierno y educación, y con explotación de vulnerabilidades en servidores Microsoft SharePoint.
El mismo 17 de noviembre, Google y Mandiant informaron que detectaron un marco de inteligencia artificial capaz de descubrir vulnerabilidades y lanzar exploits sin un humano en el bucle. El cruce de fechas no prueba que Equinor sea víctima de esa herramienta. Sí muestra que el tiempo del ataque se acorta y que la energía ya figura en las alertas oficiales.
Para Colombia, el caso no exige una conexión operativa con Equinor. Exige leer el riesgo de clase: un país cuyos servicios dependen de la generación, el transporte y la distribución de energía no puede tratar un ciberataque a un operador crítico como un problema ajeno.
La frontera que no se ve
Vanegas no ha emitido una declaración nueva sobre Equinor. Su lectura está en lo que ya había publicado.
Escribió que “las guerras de quinta generación no distinguen entre lo militar y lo civil”. Un ataque a sistemas gubernamentales, añadió, “puede paralizar servicios esenciales, exponer datos de inteligencia, facilitar el lavado de activos o incluso comprometer operaciones de defensa”. El software legado o mal configurado, sostuvo, “representa un riesgo estratégico comparable a una frontera desprotegida”.
Esa tesis se extiende a un operador de energía: no hace falta que el daño se vea en la calle para que el riesgo sea de soberanía. “La prevención supera con creces la reacción”, escribió. Invertir en software seguro desde el diseño y en monitoreo continuo, dijo, es más eficiente que enfrentar una brecha. Si el atacante opera a la velocidad que describen Google y Mandiant, un ciclo lento de parches en un operador de infraestructura crítica deja de ser un retraso administrativo.
En otra columna de El Venezolano, “La evolución de la amenaza: cuando la inteligencia artificial potencia el crimen tradicional”, escribió que las políticas de seguridad nacional deben integrar “la dimensión tecnológica como un eje transversal, y no como un apéndice”.
El cierre de su texto sobre el software del Estado sirve, leído esta semana, como un criterio de gobierno también para el sector energético. Escribió que, en 2026, “la fortaleza de un país se mide también por la resiliencia de su software”. E insistió: “Ignorar esta realidad no es solo un error técnico; es una amenaza a la soberanía”.
Equinor precisó que, hasta ahora, no hay indicios de datos robados ni de impacto en la producción. Ese límite de lo confirmado debe mantenerse. El aviso, sin embargo, ya está sobre la mesa: la energía es un blanco, y la defensa de su software no es un apéndice.
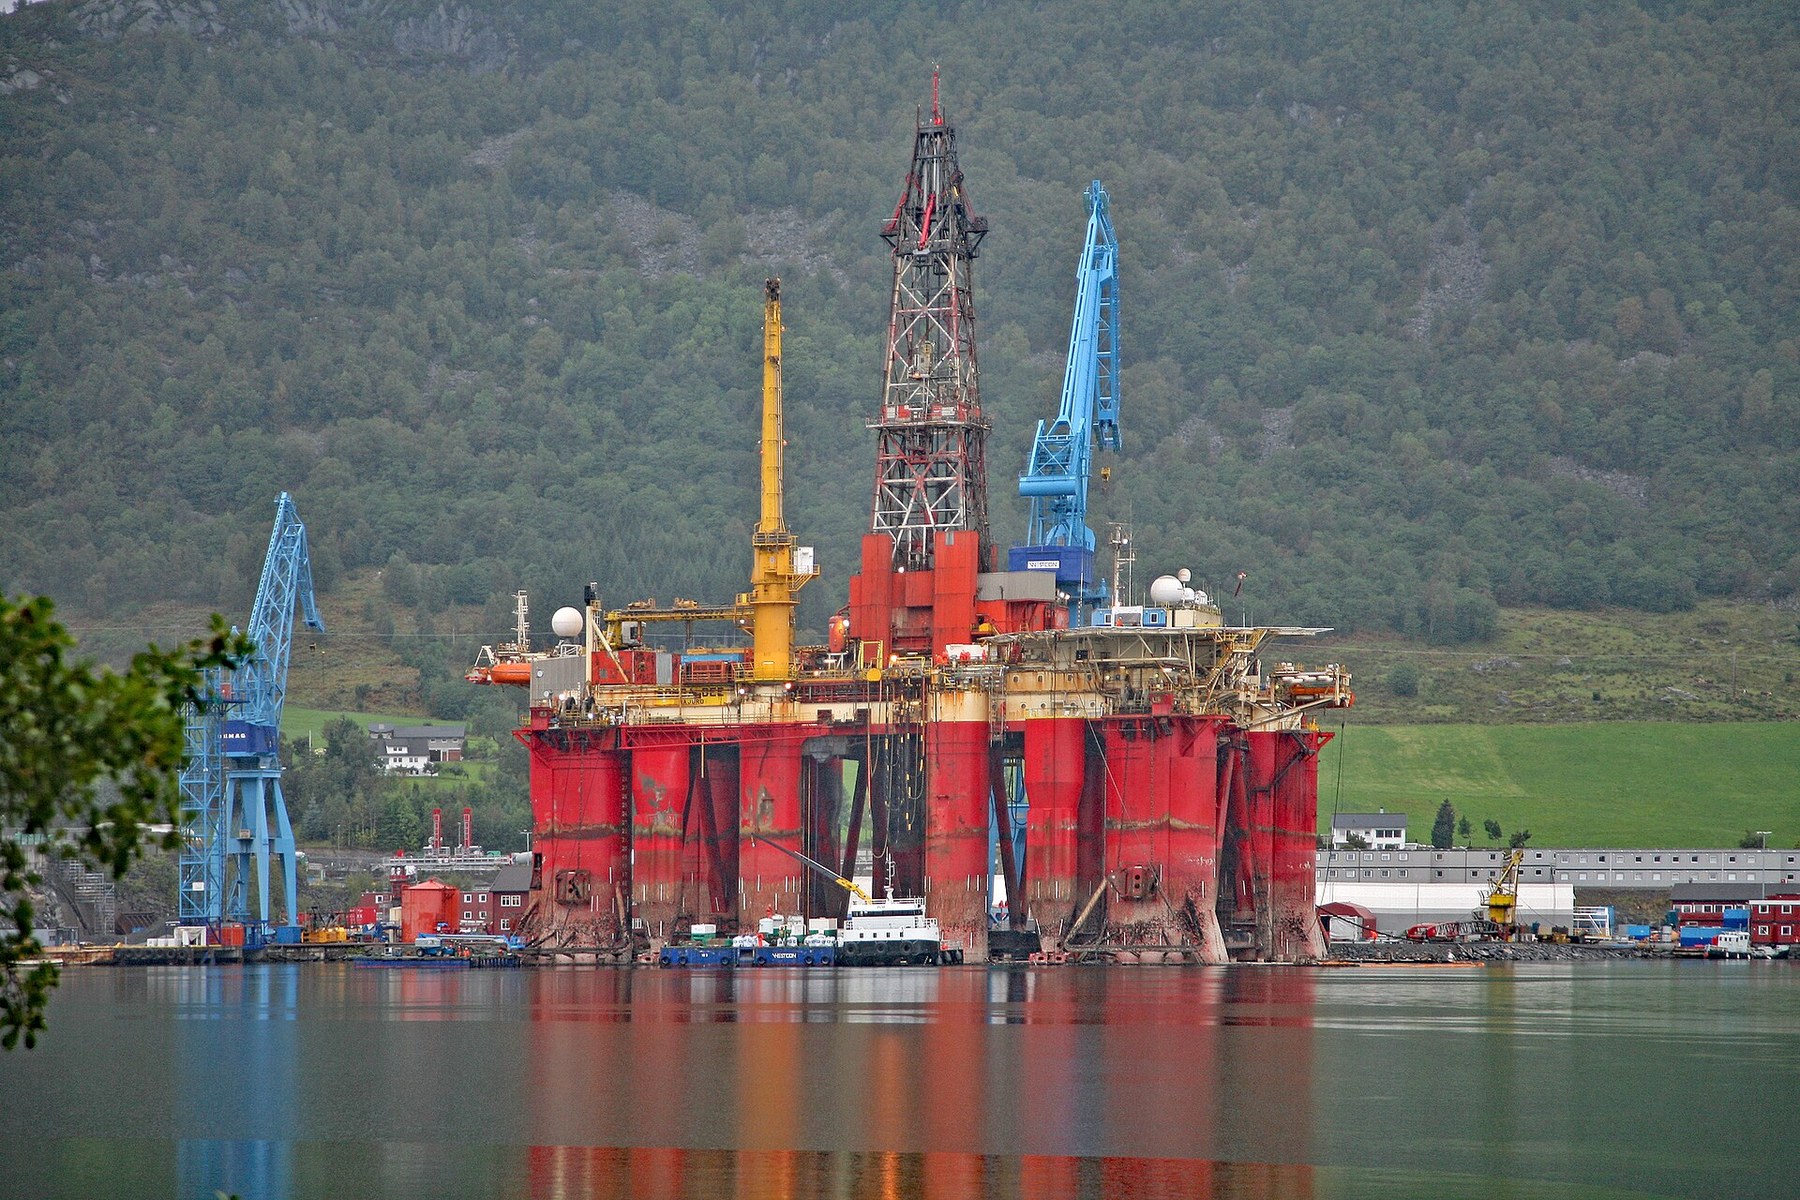
Foto: W. Bulach, Wikimedia Commons (CC BY-SA 4.0). Plataforma de petróleo y gas en Noruega, imagen de archivo; no corresponde necesariamente a instalaciones de Equinor.